
NIS2 en je samenwerkingstools
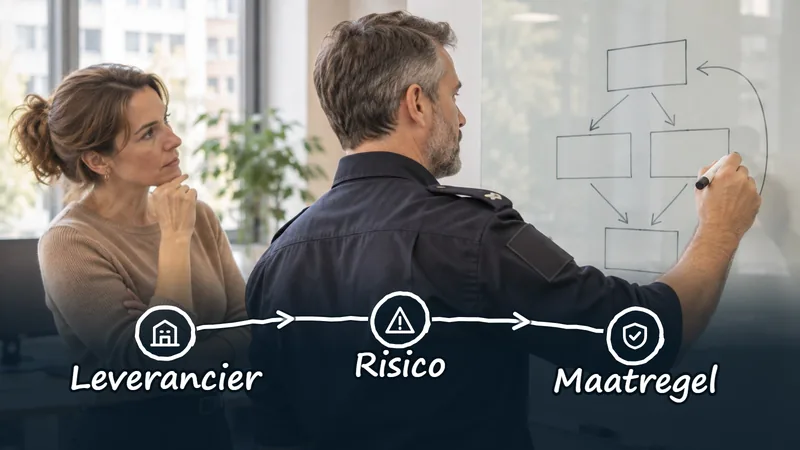
NIS2 is de Europese richtlijn voor netwerk- en informatiebeveiliging (richtlijn 2022/2555). Zij vraagt belangrijke en essentiële entiteiten om cyberrisico's te beheersen, inclusief de beveiliging van hun toeleveringsketen. Je samenwerkingstools horen daar ook bij.
Wat NIS2 is
NIS2 vervangt de eerdere NIS-richtlijn en geldt voor meer sectoren en organisaties, zoals energie, vervoer, zorg, digitale infrastructuur en delen van de overheid en de maakindustrie. Lidstaten zetten haar om in nationale wetgeving; in Nederland gebeurt dat in de Cyberbeveiligingswet. Of jouw organisatie eronder valt, hangt af van sector en omvang.
De toeleveringsketen
Artikel 21 noemt maatregelen voor de beveiliging van de toeleveringsketen en de relaties met directe leveranciers. Voor een organisatie betekent dat: weten wie je leveranciers zijn, welke risico's zij met zich meebrengen, en dat afspraken vastleggen. Samenwerkingstools zijn geen randzaak: daar staan bestuursstukken, incidentcommunicatie en vaak ook de crisisorganisatie.
Vragen aan je leveranciers
- Welke beveiligingsnormen volgt de leverancier (bijvoorbeeld ISO 27001), en kan hij dat onderbouwen?
- Welke onderaannemers worden gebruikt en waar draait de dienst?
- Hoe meldt de leverancier incidenten, en binnen welke termijn?
- Wat gebeurt er met je gegevens bij een stopzetting, en kun je ze meenemen? Zie exit-strategie.
- Onder welke rechtsmacht valt de leverancier? Zie de CLOUD Act.
Minder tools, kleinere keten
Elke extra tool is een extra schakel. Een platform dat chat, video, documenten, borden en AI samenbrengt, verkleint het aantal leveranciers dat je moet beoordelen. Dat is een voordeel van een geïntegreerd platform als CoVince, mits je ook dáár de vragen hierboven stelt. CoVince draait in productie in Europa en is ISO 27001-gecertificeerd. Geen enkele tool maakt je organisatie vanzelf NIS2-compliant: dat blijft jouw verantwoordelijkheid.
Waar artikel 21 nog meer over gaat
De toeleveringsketen is één van de maatregelen in artikel 21. Daarnaast noemt de richtlijn onder meer risicoanalyse en beveiligingsbeleid, incidentafhandeling, bedrijfscontinuïteit en crisisbeheer, beveiliging bij het aanschaffen en onderhouden van systemen, het beoordelen of maatregelen werken, basishygiëne en training, cryptografie, toegangsbeheer en meerfactorauthenticatie. Samenwerkingstools raken bijna al die punten: wie mag erin, wat wordt versleuteld, wat gebeurt er bij een storing en hoe worden medewerkers getraind?
Incidenten en samenwerkingstools
NIS2 kent meldplichten bij significante incidenten: een vroegtijdige waarschuwing binnen 24 uur, een melding binnen 72 uur en een eindrapport binnen een maand. Op het moment dat het misgaat, heb je een kanaal nodig dat blijft werken en dat niet zelf door het incident is geraakt. Denk na over een alternatief communicatiekanaal voor het crisisteam en over wie in dat kanaal toegang heeft.
De rol van het bestuur
Onder NIS2 is het bestuur verantwoordelijk voor het toezicht op de maatregelen. Dat betekent dat de keuze van tools niet alleen een IT-zaak is. Leg de afweging over je leveranciers vast in een vorm die een bestuurder kan lezen: welke tools, welke risico's, welke maatregelen, welke restrisico's.
Een voorbeeld: de regionale waterleverancier
Een drinkwaterbedrijf valt onder de essentiële entiteiten. De crisisorganisatie werkt in een chat- en videotool van één leverancier, en bestuursstukken staan in dezelfde omgeving. Bij een oefening valt die omgeving een uur uit. Het crisisteam kan elkaar niet bereiken, omdat ook de nummerlijst in die omgeving stond. Na de oefening besluit het bedrijf drie dingen: een tweede kanaal buiten de hoofdtool, een uitgedrukte lijst met noodcontacten en een jaarlijkse test. Daarnaast vraagt het alle leveranciers van samenwerkingstools om onderaannemers en incidentprocedure. Zo wordt een abstracte verplichting een routine.
Welk bewijs je van een leverancier kunt vragen
Een leverancier die serieus met beveiliging bezig is, kan dat aantonen. Denk aan een certificaat zoals ISO 27001 met het bijbehorende toepassingsgebied (de scope zegt welke diensten erin vallen), een recente onafhankelijke toets, een beschrijving van de incidentprocedure en een lijst van onderaannemers met hun locatie. Vraag ook hoe de leverancier omgaat met kwetsbaarheden: hoe snel worden updates uitgerold en hoe worden klanten geïnformeerd? Een antwoord in een paar heldere alinea's is meer waard dan een verwijzing naar een marketingpagina.
Essentiële en belangrijke entiteiten
De richtlijn onderscheidt essentiële en belangrijke entiteiten. Beide moeten maatregelen nemen en incidenten melden, maar het toezicht verschilt: bij essentiële entiteiten is dat actiever en vooraf, bij belangrijke achteraf. Ook als jouw organisatie zelf niet onder NIS2 valt, kan een klant of opdrachtgever dat wel doen en jou als onderdeel van zijn keten bevragen. Dan helpt het als je de antwoorden al klaar hebt.
Een praktisch begin
- Maak een leverancierslijst met de samenwerkingstools bovenaan.
- Vraag elke leverancier om zijn beveiligingsnormen en onderaannemers.
- Test een keer per jaar of je zonder je hoofdtool verder kunt werken.
- Leg de uitkomst vast in een overzicht dat het bestuur kan lezen.
Veelgemaakte fouten
- Alleen naar de eigen IT kijken en de leveranciers van chat en documenten vergeten.
- Een certificaat van de leverancier zien als bewijs dat jouw keten in orde is.
- Het crisiskanaal in dezelfde omgeving laten staan als de systemen die kunnen uitvallen.
Meer over het stellen van de juiste vragen vind je in de inkoopchecklist voor soevereine software.
Veelgestelde vragen
Valt mijn organisatie onder NIS2?
Dat hangt af van je sector en omvang. Controleer het bij de nationale toezichthouder of je jurist.
Zijn samenwerkingstools echt onderdeel van de toeleveringsketen?
Ja. Ze verwerken vaak gevoelige informatie en zijn bij een incident vaak het communicatiekanaal.
Maakt één platform me NIS2-compliant?
Nee. Een tool kan helpen bij een beheerste keten, maar compliance blijft de verantwoordelijkheid van je organisatie.
Wat vraag ik mijn leverancier als eerste?
Welke normen hij volgt, welke onderaannemers hij gebruikt, hoe hij incidenten meldt en hoe je kunt vertrekken.
Welke meldtermijnen kent NIS2 bij een incident?
Een vroegtijdige waarschuwing binnen 24 uur, een melding binnen 72 uur en een eindrapport binnen een maand, voor significante incidenten.
Wie is binnen de organisatie verantwoordelijk?
Het bestuur houdt toezicht op de maatregelen. IT en inkoop voeren uit, maar de verantwoordelijkheid ligt hoger.