
Der CLOUD Act erklärt
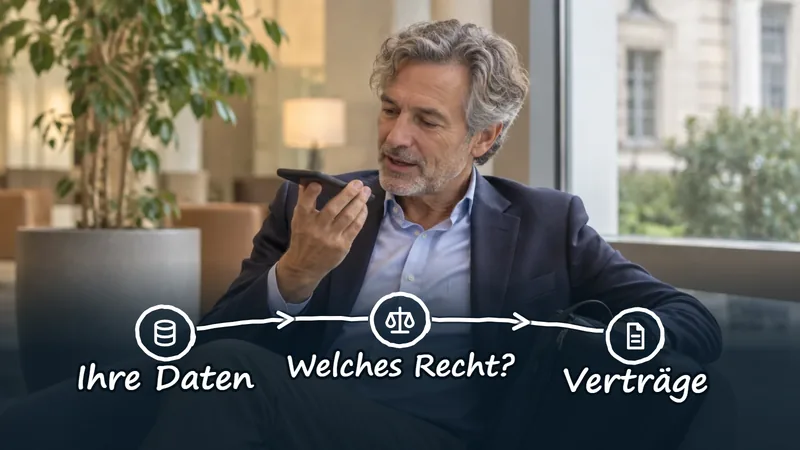
Der CLOUD Act ist ein US-Gesetz aus dem Jahr 2018. Es bestimmt, dass US-Behörden von US-Anbietern die Herausgabe von Daten verlangen können, die diese kontrollieren, auch wenn die Daten außerhalb der USA liegen, etwa in einem Rechenzentrum in Europa.
Was das Gesetz regelt
CLOUD steht für Clarifying Lawful Overseas Use of Data. Das Gesetz stellt klar, dass ein Anbieter, der der US-Rechtsprechung unterliegt, zur Herausgabe von Daten verpflichtet werden kann, die sich in seinem "Besitz, seiner Verwahrung oder seiner Kontrolle" befinden. Der physische Standort des Servers ist dabei nicht entscheidend.
Das Gesetz sieht außerdem sogenannte Durchführungsabkommen zwischen den USA und anderen Staaten vor sowie Wege für einen Anbieter, Einspruch einzulegen, wenn eine Anordnung mit ausländischem Recht kollidiert. In der Praxis bleibt es ein rechtliches Spannungsfeld zum europäischen Datenschutzrecht.
Wer betroffen ist
Es geht um Anbieter, die der US-Rechtsprechung unterliegen. Dazu zählen Unternehmen mit Sitz in den USA, aber auch Unternehmen mit enger US-Anbindung. Ob ein bestimmter Anbieter darunterfällt, hängt von seiner Struktur ab. Fragen Sie ausdrücklich nach und lassen Sie es in Ihrem Auftragsverarbeitungsvertrag festhalten.
Wichtig: Maßgeblich ist der Rechtssitz der Partei, die die Daten kontrolliert, nicht die Staatsangehörigkeit Ihres Ansprechpartners und nicht der Standort des Servers.
Was Sie damit tun
- Erfassen Sie, welche Anbieter der US-Rechtsprechung unterliegen, auch als Unterauftragnehmer in der Kette.
- Beurteilen Sie je Datenart, ob das vertretbar ist. Bei öffentlichen Informationen oft ja, bei personenbezogenen, medizinischen oder behördlichen Daten deutlich weniger.
- Prüfen Sie Verschlüsselung mit Schlüsseln in Ihrer eigenen Hand und europäische Alternativen für die sensiblen Teile.
- Halten Sie die Abwägung fest. Das hilft bei der DSGVO, bei NIS2 und bei Audits.
Warum eine EU-Region nicht genügt
Viele US-Anbieter bieten Speicherung in einer europäischen Region an. Das hilft bei der Latenz und bei manchen Vorgaben, ändert aber nichts am Rechtssitz des Anbieters. Mehr dazu in Datenresidenz ist keine Souveränität.
Häufige Missverständnisse
- "Wenn der Server in Deutschland steht, gilt das Gesetz nicht." Das Gesetz fragt, wer die Daten kontrolliert, nicht, wo der Server steht.
- "Nur Verdächtige sind betroffen." Das Gesetz betrifft die Befugnisse von Behörden gegenüber dem Anbieter. Kundinnen und Kunden bemerken davon nicht immer etwas.
- "Das betrifft nur große Konzerne." Jeder Anbieter unter US-Rechtsprechung fällt grundsätzlich unter das Regime, auch kleinere.
Was Sie vertraglich festhalten können
Fragen Sie im Auftragsverarbeitungsvertrag nach einer Pflicht, Sie über Anordnungen zu informieren (soweit gesetzlich zulässig), nach dem Bemühen des Anbieters, Einspruch einzulegen, und nach einer Liste der Unterauftragnehmer. Ein Anbieter, der hierzu offen ist, gibt Ihnen mehr Halt als einer, der nur auf seine EU-Region verweist.
Ein Beispiel: der Pflegedienst
Ein Pflegeanbieter mit vierhundert Beschäftigten nutzt ein europäisches Softwarepaket für die Klientenakte. Der Anbieter sitzt in Europa, das Rechenzentrum ebenso. Auf Nachfrage zeigt sich jedoch, dass die Hosting-Ebene auf der Cloud eines US-Unternehmens läuft und ein Support-Team dort Administratorrechte hat. Der Pflegeanbieter stellt drei Fragen: Wer betreibt die Infrastruktur rechtlich, wer hat Administratorrechte und aus welchem Land, und wer verwaltet die Schlüssel? Die Antwort entscheidet, ob der Anbieter dieses Risiko für Klientendaten tragen will. Genau diese Abwägung verlangt die Lage: nicht "ist es erlaubt", sondern "können wir erklären, warum wir es so eingerichtet haben".
Checkliste für das Anbietergespräch
- Was ist der Rechtssitz des Anbieters und seiner Muttergesellschaft?
- Auf welchem Infrastrukturanbieter läuft der Dienst, und wer betreibt ihn?
- Wer verwaltet die Verschlüsselungsschlüssel, und wo?
- Informiert der Anbieter Kunden über Anordnungen, soweit das Gesetz es erlaubt?
- Gibt es eine aktuelle Liste der Unterauftragnehmer mit Meldepflicht bei Änderungen?
Was Sie am Montag tun können
Nehmen Sie Ihre Anbieterliste und ergänzen Sie, welche Parteien der US-Rechtsprechung unterliegen, auch über ihre Infrastruktur. Markieren Sie die Werkzeuge mit personenbezogenen Daten oder Gremienunterlagen. Besprechen Sie die markierte Liste mit Ihrer oder Ihrem Datenschutzbeauftragten und entscheiden Sie, wo zuerst eine europäische Alternative oder eine zusätzliche Maßnahme nötig ist.
Wie eine Anordnung in der Praxis abläuft
Eine US-Behörde richtet ihre Anordnung an den Anbieter, nicht an Sie als Kundin oder Kunden. Der Anbieter prüft, ob er zuständig ist und ob die Anordnung mit dem Recht des Landes kollidiert, in dem die Daten liegen. Manchmal kann er Einspruch einlegen, manchmal nicht, und nicht immer darf er Sie informieren. Deshalb ist es sinnvoll, vorab zu vereinbaren, was der Anbieter tut: seine Rechtsabteilung einschalten, den Umfang der Anordnung begrenzen und Sie informieren, soweit das erlaubt ist. Eine solche Vereinbarung schützt Sie nicht vor dem Gesetz, gibt Ihnen aber einen Ausgangspunkt und einen Ansprechpartner.
Was CoVince dazu sagt
CoVince ist eine europäische Plattform: Die Produktion läuft in Europa, bei einem europäischen Cloud-Anbieter, und CoVince ist nach ISO 27001 zertifiziert. Das verringert die Zahl der Glieder unter US-Rechtsprechung, nimmt Ihnen aber nicht die eigene Verantwortung ab: Eine Plattform macht eine Organisation nicht von selbst konform. Siehe auch Schrems II und die DSGVO.
Häufig gestellte Fragen
Gilt der CLOUD Act auch für Daten in einem europäischen Rechenzentrum?
Ja, wenn der Anbieter der US-Rechtsprechung unterliegt. Das Gesetz fragt, wer die Daten kontrolliert, nicht, wo der Server steht.
Ist der CLOUD Act dasselbe wie der Patriot Act?
Nein. Es sind getrennte Gesetze. Der CLOUD Act von 2018 betrifft speziell den Zugriff auf Daten, die außerhalb der USA gespeichert sind.
Hilft Verschlüsselung?
Sie kann helfen, vor allem wenn die Schlüssel in Ihrer Hand bleiben. Es hängt davon ab, wie und von wem die Schlüssel verwaltet werden.
Was unternimmt CoVince dagegen?
CoVince ist eine europäische Plattform, die in der Produktion in Europa läuft und nach ISO 27001 zertifiziert ist. Sie bleiben für Ihre eigene Abwägung verantwortlich.
Muss ich einen US-Anbieter sofort kündigen?
Nein. Beurteilen Sie je Datenart, ob das Risiko vertretbar ist, und beginnen Sie mit einer Alternative für die sensiblen Teile.
Wonach frage ich den Anbieter zuerst?
Nach seinem Rechtssitz, seinem Infrastrukturanbieter, nach der Schlüsselverwaltung und danach, ob er Anordnungen meldet, soweit das Gesetz es erlaubt.