
NIS2 und Ihre Kollaborationswerkzeuge
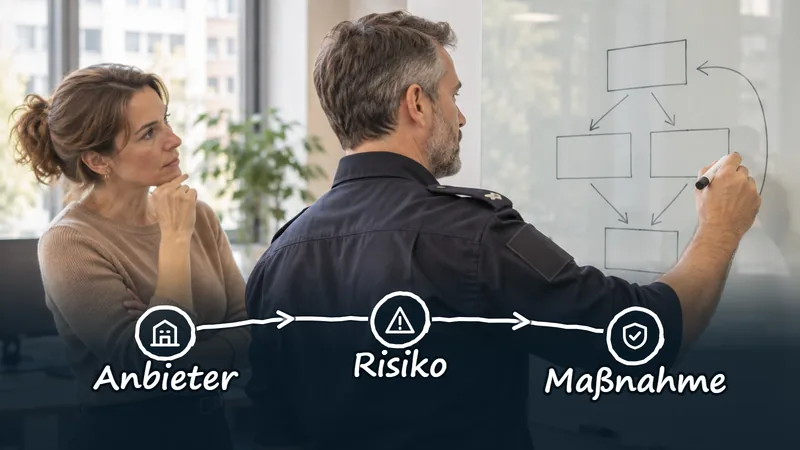
NIS2 ist die europäische Richtlinie zur Netz- und Informationssicherheit (Richtlinie 2022/2555). Sie verlangt von wichtigen und besonders wichtigen Einrichtungen, Cyberrisiken zu beherrschen, einschließlich der Sicherheit ihrer Lieferkette. Ihre Kollaborationswerkzeuge gehören dazu.
Was NIS2 ist
NIS2 ersetzt die frühere NIS-Richtlinie und gilt für mehr Sektoren und Organisationen, etwa Energie, Verkehr, Gesundheitswesen, digitale Infrastruktur sowie Teile von Verwaltung und verarbeitendem Gewerbe. Die Mitgliedstaaten setzen sie in nationales Recht um. Ob Ihre Organisation darunterfällt, hängt von Sektor und Größe ab.
Die Lieferkette
Artikel 21 nennt Maßnahmen für die Sicherheit der Lieferkette und der Beziehungen zu unmittelbaren Anbietern. Für eine Organisation heißt das: wissen, wer Ihre Anbieter sind, welche Risiken sie mitbringen, und Vereinbarungen festhalten. Kollaborationswerkzeuge sind keine Randerscheinung: In ihnen liegen Gremienunterlagen, Incident-Kommunikation und oft auch die Krisenorganisation.
Fragen an Ihre Anbieter
- Welche Sicherheitsstandards befolgt der Anbieter (zum Beispiel ISO 27001), und kann er das belegen?
- Welche Unterauftragnehmer werden eingesetzt und wo läuft der Dienst?
- Wie meldet der Anbieter Vorfälle, und innerhalb welcher Frist?
- Was geschieht mit Ihren Daten bei Einstellung des Dienstes, und können Sie sie mitnehmen? Siehe Ausstiegsstrategie.
- Welcher Rechtsprechung unterliegt der Anbieter? Siehe den CLOUD Act.
Weniger Werkzeuge, kürzere Kette
Jedes zusätzliche Werkzeug ist ein weiteres Glied. Eine Plattform, die Chat, Video, Dokumente, Boards und KI vereint, verringert die Zahl der Anbieter, die Sie bewerten müssen. Das ist ein Vorteil einer integrierten Plattform wie CoVince, sofern Sie auch dort die obigen Fragen stellen. CoVince läuft in der Produktion in Europa und ist nach ISO 27001 zertifiziert. Kein Werkzeug macht Ihre Organisation von selbst NIS2-konform: Das bleibt Ihre Verantwortung.
Worum es in Artikel 21 sonst noch geht
Die Lieferkette ist nur eine der Maßnahmen in Artikel 21. Daneben nennt die Richtlinie unter anderem Risikoanalyse und Sicherheitskonzepte, Bewältigung von Sicherheitsvorfällen, Betriebskontinuität und Krisenmanagement, Sicherheit bei Erwerb und Wartung von Systemen, die Bewertung der Wirksamkeit von Maßnahmen, Cyberhygiene und Schulungen, Kryptografie, Zugriffskontrolle und Multi-Faktor-Authentifizierung. Kollaborationswerkzeuge berühren fast alle diese Punkte: Wer kommt hinein, was wird verschlüsselt, was geschieht bei einer Störung und wie werden Beschäftigte geschult?
Vorfälle und Kollaborationswerkzeuge
NIS2 kennt Meldepflichten bei erheblichen Sicherheitsvorfällen: eine Frühwarnung binnen 24 Stunden, eine Meldung binnen 72 Stunden und einen Abschlussbericht binnen eines Monats. Wenn etwas schiefgeht, brauchen Sie einen Kanal, der weiter funktioniert und nicht selbst vom Vorfall betroffen ist. Überlegen Sie sich einen alternativen Kommunikationskanal für den Krisenstab und wer darin Zugriff hat.
Die Rolle der Leitung
Unter NIS2 trägt die Leitungsebene die Verantwortung für die Aufsicht über die Maßnahmen. Das heißt, die Wahl der Werkzeuge ist nicht nur eine IT-Angelegenheit. Halten Sie Ihre Bewertung der Anbieter in einer Form fest, die ein Vorstandsmitglied lesen kann: welche Werkzeuge, welche Risiken, welche Maßnahmen, welche Restrisiken.
Ein Beispiel: der regionale Wasserversorger
Ein Trinkwasserunternehmen zählt zu den besonders wichtigen Einrichtungen. Seine Krisenorganisation arbeitet in einem Chat- und Videowerkzeug eines Anbieters, und Gremienunterlagen liegen in derselben Umgebung. Bei einer Übung fällt diese Umgebung eine Stunde lang aus. Der Krisenstab kann sich nicht erreichen, weil auch die Telefonliste in dieser Umgebung lag. Nach der Übung beschließt das Unternehmen drei Dinge: einen zweiten Kanal außerhalb des Hauptwerkzeugs, eine ausgedruckte Liste mit Notfallkontakten und einen jährlichen Test. Außerdem fragt es alle Anbieter von Kollaborationswerkzeugen nach Unterauftragnehmern und Vorfallverfahren. So wird aus einer abstrakten Pflicht eine Routine.
Welche Nachweise Sie von einem Anbieter verlangen können
Ein Anbieter, der Sicherheit ernst nimmt, kann das belegen. Denken Sie an ein Zertifikat wie ISO 27001 samt Geltungsbereich (der Geltungsbereich sagt, welche Dienste abgedeckt sind), eine aktuelle unabhängige Prüfung, eine Beschreibung des Vorfallverfahrens und eine Liste der Unterauftragnehmer mit ihrem Standort. Fragen Sie auch, wie der Anbieter mit Schwachstellen umgeht: Wie schnell werden Updates ausgerollt und wie werden Kunden informiert? Eine Antwort in wenigen klaren Absätzen ist mehr wert als der Verweis auf eine Marketingseite.
Besonders wichtige und wichtige Einrichtungen
Die Richtlinie unterscheidet besonders wichtige und wichtige Einrichtungen. Beide müssen Maßnahmen ergreifen und Vorfälle melden, doch die Aufsicht unterscheidet sich: Bei besonders wichtigen Einrichtungen ist sie aktiver und setzt vorab an, bei wichtigen erst nachträglich. Auch wenn Ihre eigene Organisation nicht unter NIS2 fällt, kann ein Kunde oder Auftraggeber betroffen sein und Sie als Teil seiner Lieferkette befragen. Dann hilft es, wenn die Antworten schon bereitliegen. Das gilt besonders für Dienstleister, die für Behörden, Versorger oder Gesundheitseinrichtungen arbeiten und deren Fragebögen regelmäßig beantworten müssen.
Ein praktischer Anfang
- Erstellen Sie eine Anbieterliste mit den Kollaborationswerkzeugen an erster Stelle.
- Fragen Sie jeden Anbieter nach seinen Sicherheitsstandards und Unterauftragnehmern.
- Testen Sie einmal im Jahr, ob Sie ohne Ihr Hauptwerkzeug weiterarbeiten können.
- Halten Sie das Ergebnis in einer Übersicht fest, die die Leitung lesen kann.
Häufige Fehler
- Nur auf die eigene IT schauen und die Anbieter von Chat und Dokumenten vergessen.
- Ein Zertifikat des Anbieters als Beweis ansehen, dass Ihre Kette in Ordnung ist.
- Den Krisenkanal in derselben Umgebung belassen wie die Systeme, die ausfallen können.
Mehr zum Stellen der richtigen Fragen finden Sie in der Einkaufs-Checkliste für souveräne Software.
Häufig gestellte Fragen
Fällt meine Organisation unter NIS2?
Das hängt von Ihrem Sektor und Ihrer Größe ab. Prüfen Sie es bei der nationalen Aufsichtsbehörde oder mit Ihrer Juristin.
Gehören Kollaborationswerkzeuge wirklich zur Lieferkette?
Ja. Sie verarbeiten oft sensible Informationen und sind bei einem Vorfall häufig der Kommunikationskanal.
Macht mich eine Plattform NIS2-konform?
Nein. Ein Werkzeug kann bei einer beherrschten Kette helfen, doch die Konformität bleibt Verantwortung Ihrer Organisation.
Was frage ich meinen Anbieter zuerst?
Welche Standards er befolgt, welche Unterauftragnehmer er nutzt, wie er Vorfälle meldet und wie Sie ihn wieder verlassen können.
Welche Meldefristen setzt NIS2 bei einem Vorfall?
Bei erheblichen Vorfällen eine Frühwarnung binnen 24 Stunden, eine Meldung binnen 72 Stunden und einen Abschlussbericht binnen eines Monats.
Wer in der Organisation ist verantwortlich?
Die Leitung beaufsichtigt die Maßnahmen. IT und Einkauf setzen um, die Verantwortung liegt aber höher.