
AVG-proof samenwerken in de zorg
AVG-proof samenwerken in de zorg begint met bewust bepalen welke gegevens in welke tool komen. In de zorg spelen gezondheidsgegevens, een bijzondere categorie persoonsgegevens, een rol in veel samenwerking. Je kiest een leverancier die zijn beveiliging kan onderbouwen en legt afspraken vast. NEN 7510 is daarbij het gangbare normenkader.
Wat er speelt in de zorg
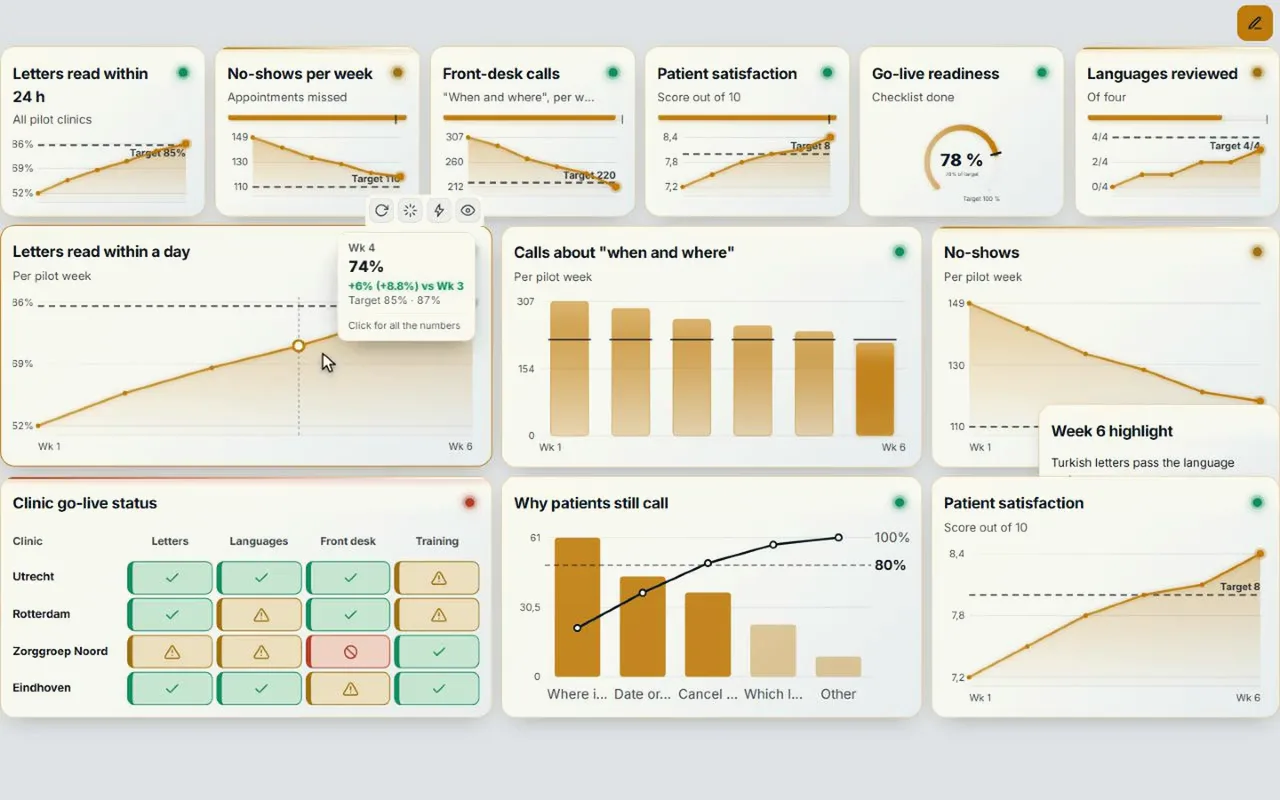
Zorginstellingen werken met patiëntgegevens, maar ook met rapportages, kwaliteitscijfers en teamoverleg. Veel samenwerking kan zonder herleidbare patiëntgegevens: een dashboard met kwaliteitscijfers per afdeling, een actielijst voor een verbeterproject, een overdracht op procesniveau. Dat scheiden helpt al veel.
Wat je regelt
- Dataminimalisatie: zet geen herleidbare patiëntgegevens in chat, borden of AI als dat niet nodig is.
- Verwerkersovereenkomst: leg met je leverancier vast wat hij verwerkt, waar en met welke onderaannemers (AVG artikel 28).
- Toegang: bepaal per afdeling of project wie wat ziet. In CoVince regel je dat per organisatie en journey.
- AI: kies bewust welk model welke tekst verwerkt; voor zeer gevoelige tekst kan een lokaal model passen, en je kunt ook voor een Europees model kiezen.
- Doorgifte: beoordeel doorgifte buiten de EU, zie Schrems II.
Waar CoVince draait en wat is aangetoond
CoVince draait in Europa, bij een Europese cloudaanbieder en geen Amerikaanse hyperscaler. CoVince is ISO 27001-gecertificeerd. Dat is een norm voor informatiebeveiliging in het algemeen; het is niet hetzelfde als een zorgspecifieke norm, en het ontslaat je organisatie niet van haar eigen verantwoordelijkheid. Vraag een leverancier altijd wat hij kan aantonen, en leg het vast.
NEN 7510
NEN 7510 is de Nederlandse norm voor informatiebeveiliging in de zorg. CoVince werkt aan een NEN 7510-route. Die is in voorbereiding: we claimen hier geen certificering. Betrek je eigen informatiebeveiliger bij de beoordeling.
Een voorbeeld: zorggroep De Kleine Beek
Stel, een fictieve zorggroep met vijf locaties wil het verbeterprogramma "minder valincidenten" gezamenlijk aansturen. Het programmateam bestaat uit een kwaliteitsmedewerker, drie teammanagers en een arts. In de journey komen een bord met de actielijst, een dashboard met het aantal incidenten per locatie, een document met de aanpak en een chat. Wat er niet in komt: namen van bewoners, dossiernummers of foto's van letsel. Bij een incident wordt alleen een anoniem getal opgenomen, het dossier blijft in het eigen zorgsysteem. Het team schrijft een halve pagina met voorbeelden, "dit zetten we wel in het bord, dit nooit", en hangt die in de journey. Na drie maanden evalueert de zorggroep of ook de vergaderverslagen van de cliëntenraad een plek kunnen krijgen.
Hoe je klein begint
Begin met een toepassing zonder herleidbare patiëntgegevens, bijvoorbeeld een bord met kwaliteitsindicatoren of de actielijst van een verbeterproject. Zie ook de pagina over Obeya in de zorg. Draait het goed, dan kun je beoordelen of je meer overhevelt.
Checklist voor je zorgorganisatie
- Is vastgelegd welke gegevens in de samenwerkingstool mogen en welke niet?
- Is er een verwerkersovereenkomst met een lijst van onderaannemers?
- Is de toegang per team of project ingericht en wordt die gecontroleerd?
- Staat vast welk AI-model voor welke taak wordt gebruikt?
- Weet je wie bij een datalek wat doet, en binnen welke termijn?
- Heeft je functionaris gegevensbescherming de afweging gezien?
Veelgemaakte fouten
De eerste fout is een chatgroep voor het gemak gebruiken voor overdracht van patiëntinformatie. De tweede is vertrouwen op een certificaat van de leverancier zonder zelf te beoordelen wat je verwerkt: een certificaat dekt de leverancier, niet jouw gebruik. De derde is geen afspraak over AI: een medewerker die een patiëntverhaal in een willekeurige chatbot plakt, is het grootste risico, niet het platform. Maak de regels klein, concreet en makkelijk te vinden, en bespreek ze in elk team minstens één keer per jaar, ook met nieuwe collega's. Tot slot: een platform maakt je niet vanzelf compliant, de verantwoordelijkheid blijft bij je organisatie. Lees ook de inkoopchecklist voor de vragen aan je leverancier en de hoofdpagina voor wat CoVince biedt.
Dit artikel is algemene informatie, geen juridisch of medisch advies.
Wat wel en niet in een samenwerkingstool hoort
| Meestal prima | Extra zorgvuldig |
|---|---|
| Kwaliteitsindicatoren per afdeling | Herleidbare patiëntgegevens |
| Actielijst van een verbeterproject | Medische beelden of uitslagen |
| Roosterafspraken op teamniveau | Persoonlijke dossiers van medewerkers |
| Vergaderagenda's en besluiten | Klachten met namen |
Maak het concreet voor je team
Schrijf een halve pagina met voorbeelden die iedereen herkent: dit zetten we wel in het bord, dit nooit. Hang die pagina in de journey. Mensen volgen een voorbeeld sneller dan een beleidstekst.
Wat je maandag doet
- Kies één verbeterproject zonder herleidbare patiëntgegevens als eerste toepassing.
- Vraag je informatiebeveiliger en functionaris gegevensbescherming mee te lezen.
- Schrijf de halve pagina met voorbeelden en stel de toegang in per team.
- Plan na drie maanden een evaluatie, en besluit dan of je uitbreidt.
AI in de zorg: kleine, duidelijke regels
Spreek af dat medewerkers geen herleidbare patiëntgegevens in een prompt zetten, ook niet "even om te testen". Laat de CrewMate werken met geanonimiseerde samenvattingen, procesbeschrijvingen en kwaliteitscijfers. Controleer altijd wat een AI-antwoord zegt voordat het in een besluit of een dossier belandt: een model kan overtuigend klinken en toch ongelijk hebben. Leg vast wie het resultaat nakijkt.
Veelgestelde vragen
Mag ik patiëntgegevens in CoVince zetten?
Dat is jouw afweging als verwerkingsverantwoordelijke, met een verwerkersovereenkomst. Veel samenwerking kan zonder herleidbare patiëntgegevens.
Is CoVince NEN 7510-gecertificeerd?
Nee. Er is een NEN 7510-route in voorbereiding; we claimen geen certificering. CoVince is wel ISO 27001-gecertificeerd.
Waar draait CoVince?
In Europa, bij een Europese cloudaanbieder en geen Amerikaanse hyperscaler.
Waar begin ik?
Met een toepassing zonder herleidbare patiëntgegevens, zoals een bord met kwaliteitsindicatoren.
Kan AI veilig worden gebruikt?
Dat hangt af van het model en de tekst. Kies bewust, kies eventueel een Europees model en overweeg voor zeer gevoelige tekst een lokaal model.
Is een ISO 27001-certificaat genoeg voor de zorg?
Nee. Het toont aan dat de leverancier zijn informatiebeveiliging beheert, maar jouw organisatie blijft zelf verantwoordelijk voor wat ze verwerkt en voor de zorgspecifieke eisen.