
DSGVO-konform zusammenarbeiten im Gesundheitswesen
DSGVO-konform zusammenarbeiten im Gesundheitswesen beginnt mit der bewussten Entscheidung, welche Daten in welches Werkzeug gehören. Im Gesundheitswesen spielen Gesundheitsdaten, eine besondere Kategorie personenbezogener Daten, in vielen Formen der Zusammenarbeit eine Rolle. Sie wählen einen Anbieter, der seine Sicherheit belegen kann, und halten Absprachen fest. In den Niederlanden ist NEN 7510 der übliche Normenrahmen.
Worum es im Gesundheitswesen geht
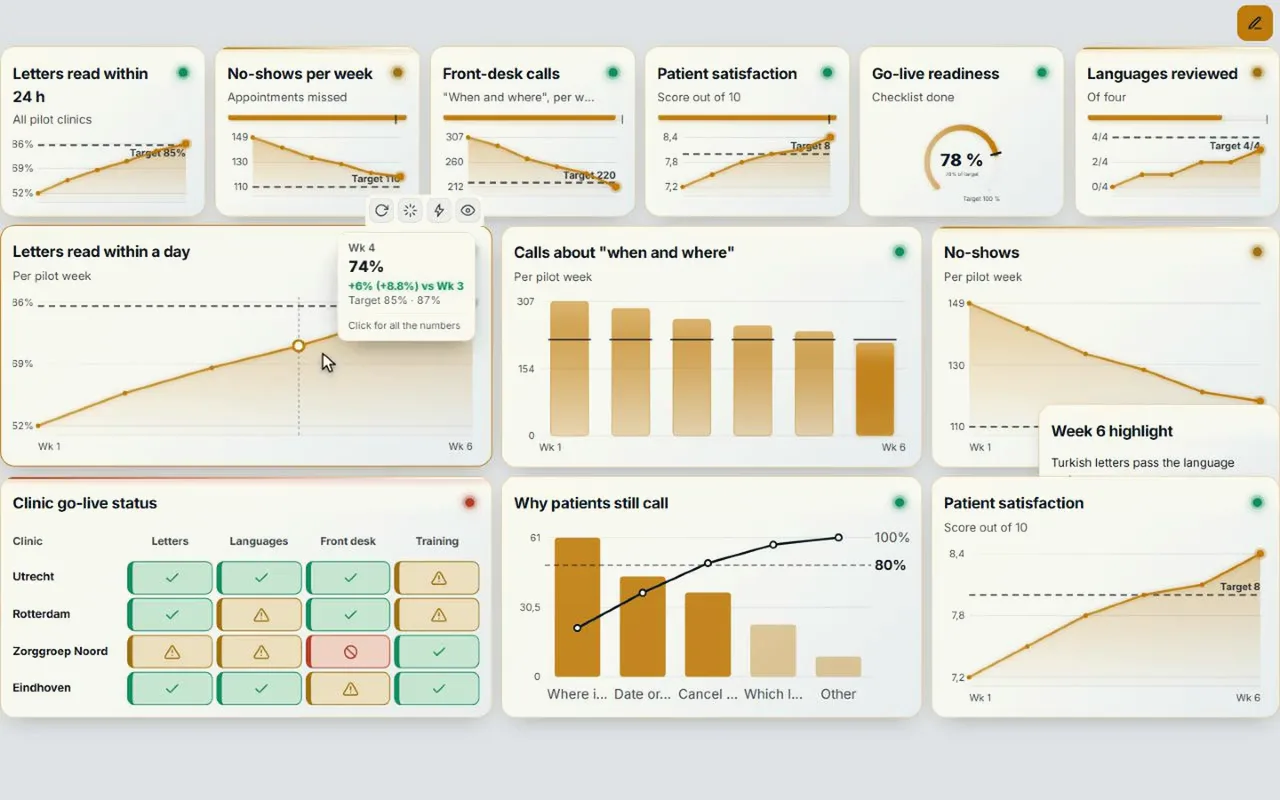
Gesundheitseinrichtungen arbeiten mit Patientendaten, aber auch mit Berichten, Qualitätskennzahlen und Teambesprechungen. Vieles an Zusammenarbeit ist ohne identifizierbare Patientendaten möglich: ein Dashboard mit Qualitätskennzahlen pro Station, eine Aktionsliste für ein Verbesserungsprojekt, eine Übergabe auf Prozessebene. Schon diese Trennung hilft sehr.
Was Sie regeln
- Datenminimierung: Geben Sie keine identifizierbaren Patientendaten in Chat, Boards oder KI, wenn es nicht nötig ist.
- Auftragsverarbeitungsvertrag: Halten Sie mit Ihrem Anbieter fest, was er verarbeitet, wo und mit welchen Unterauftragsverarbeitern (DSGVO Art. 28).
- Zugriff: Legen Sie pro Abteilung oder Projekt fest, wer was sieht. In CoVince regeln Sie das pro Organisation und Journey.
- KI: Wählen Sie bewusst, welches Modell welchen Text verarbeitet; für sehr sensible Texte kann ein lokales Modell passen, und Sie können auch ein europäisches Modell wählen.
- Übermittlung: Prüfen Sie Übermittlungen außerhalb der EU, siehe Schrems II.
Wo CoVince läuft und was belegt ist
CoVince läuft in Europa, bei einem europäischen Cloud-Anbieter und keinem US-Hyperscaler. CoVince ist nach ISO 27001 zertifiziert. Das ist eine allgemeine Norm für Informationssicherheit; sie ist nicht dasselbe wie eine gesundheitsspezifische Norm und nimmt Ihre Organisation nicht aus der eigenen Verantwortung. Fragen Sie jeden Anbieter, was er belegen kann, und halten Sie es fest.
NEN 7510
NEN 7510 ist die niederländische Norm für Informationssicherheit im Gesundheitswesen. CoVince arbeitet an einem NEN-7510-Weg. Dieser ist in Vorbereitung: Wir behaupten hier keine Zertifizierung. Beziehen Sie Ihre eigene Informationssicherheitsbeauftragte oder Ihren Informationssicherheitsbeauftragten in die Beurteilung ein.
Ein Beispiel: die Pflegegruppe De Kleine Beek
Stellen Sie sich eine fiktive Pflegegruppe mit fünf Standorten vor, die das Verbesserungsprogramm „weniger Stürze“ gemeinsam steuern möchte. Das Programmteam besteht aus einer Qualitätsbeauftragten, drei Teamleitungen und einem Arzt. In der Journey entstehen ein Board mit der Aktionsliste, ein Dashboard mit der Zahl der Vorfälle pro Standort, ein Dokument mit dem Vorgehen und ein Chat. Was nicht hineinkommt: Namen von Bewohnern, Aktenzeichen oder Fotos von Verletzungen. Bei einem Vorfall wird nur eine anonyme Zahl erfasst, die Akte bleibt im eigenen Pflegesystem. Das Team schreibt eine halbe Seite mit Beispielen, „das kommt ins Board, das nie“, und hängt sie in die Journey. Nach drei Monaten wertet die Pflegegruppe aus, ob auch die Protokolle des Bewohnerrats dort einen Platz bekommen können.
So fangen Sie klein an
Beginnen Sie mit einer Anwendung ohne identifizierbare Patientendaten, zum Beispiel einem Board mit Qualitätskennzahlen oder der Aktionsliste eines Verbesserungsprojekts. Lesen Sie auch die Seite zu Obeya im Gesundheitswesen. Läuft es gut, können Sie prüfen, ob Sie mehr dorthin verlagern.
Checkliste für Ihre Gesundheitsorganisation
- Ist festgehalten, welche Daten in das Zusammenarbeitswerkzeug dürfen und welche nicht?
- Gibt es einen Auftragsverarbeitungsvertrag mit einer Liste der Unterauftragsverarbeiter?
- Ist der Zugriff pro Team oder Projekt eingerichtet und wird er kontrolliert?
- Steht fest, welches KI-Modell für welche Aufgabe genutzt wird?
- Wissen Sie, wer bei einer Datenpanne was tut, und innerhalb welcher Frist?
- Hat Ihre Datenschutzbeauftragte die Abwägung gesehen?
Häufige Fehler
Der erste Fehler ist, aus Bequemlichkeit eine Chatgruppe für die Übergabe von Patienteninformationen zu nutzen. Der zweite ist, sich auf das Zertifikat eines Anbieters zu verlassen, ohne selbst zu beurteilen, was Sie verarbeiten: Ein Zertifikat deckt den Anbieter ab, nicht Ihre Nutzung. Der dritte ist, keine Absprache zur KI zu haben: Ein Mitarbeiter, der eine Patientengeschichte in einen beliebigen Chatbot kopiert, ist das größte Risiko, nicht die Plattform. Halten Sie die Regeln klein, konkret und leicht auffindbar. Und schließlich: Eine Plattform macht Sie nicht von selbst konform, die Verantwortung bleibt bei Ihrer Organisation. Lesen Sie auch die Einkaufs-Checkliste für die Fragen an Ihren Anbieter und die Hauptseite für das Angebot von CoVince.
Dieser Artikel ist eine allgemeine Information, keine Rechts- oder medizinische Beratung.
Was in ein Zusammenarbeitswerkzeug gehört und was nicht
| Meist unproblematisch | Besondere Sorgfalt |
|---|---|
| Qualitätskennzahlen pro Station | Identifizierbare Patientendaten |
| Aktionsliste eines Verbesserungsprojekts | Medizinische Bilder oder Befunde |
| Dienstplanabsprachen auf Teamebene | Personalakten von Mitarbeitenden |
| Besprechungsagenden und Beschlüsse | Beschwerden mit Namen |
Machen Sie es für Ihr Team konkret
Schreiben Sie eine halbe Seite mit Beispielen, die jeder wiedererkennt: Das kommt ins Board, das nie. Hängen Sie diese Seite in die Journey. Menschen folgen einem Beispiel schneller als einem Richtlinientext.
Was Sie am Montag tun
- Wählen Sie ein Verbesserungsprojekt ohne identifizierbare Patientendaten als erste Anwendung.
- Bitten Sie Ihre Informationssicherheits- und Ihre Datenschutzbeauftragte, mitzulesen.
- Schreiben Sie die halbe Seite mit Beispielen und richten Sie den Zugriff pro Team ein.
- Planen Sie nach drei Monaten eine Auswertung und entscheiden Sie dann über eine Erweiterung.
KI im Gesundheitswesen: kleine, klare Regeln
Vereinbaren Sie, dass Mitarbeitende keine identifizierbaren Patientendaten in einen Prompt eingeben, auch nicht „nur zum Testen“. Lassen Sie die CrewMate mit anonymisierten Zusammenfassungen, Prozessbeschreibungen und Qualitätszahlen arbeiten. Prüfen Sie stets, was eine KI-Antwort sagt, bevor sie in einen Beschluss oder eine Akte gelangt: Ein Modell kann überzeugend klingen und trotzdem falsch liegen. Halten Sie fest, wer das Ergebnis prüft.
Häufig gestellte Fragen
Darf ich Patientendaten in CoVince ablegen?
Das ist Ihre Abwägung als Verantwortliche, mit einem Auftragsverarbeitungsvertrag. Vieles an Zusammenarbeit geht ohne identifizierbare Patientendaten.
Ist CoVince nach NEN 7510 zertifiziert?
Nein. Ein NEN-7510-Weg ist in Vorbereitung; wir behaupten keine Zertifizierung. CoVince ist jedoch nach ISO 27001 zertifiziert.
Wo läuft CoVince?
In Europa, bei einem europäischen Cloud-Anbieter und keinem US-Hyperscaler.
Wo fange ich an?
Mit einer Anwendung ohne identifizierbare Patientendaten, etwa einem Board mit Qualitätskennzahlen.
Kann KI sicher genutzt werden?
Das hängt vom Modell und vom Text ab. Wählen Sie bewusst, erwägen Sie ein europäisches Modell und für sehr sensible Texte ein lokales Modell.
Reicht ein ISO-27001-Zertifikat für das Gesundheitswesen?
Nein. Es zeigt, dass der Anbieter seine Informationssicherheit steuert, aber Ihre Organisation bleibt selbst verantwortlich für das, was sie verarbeitet, und für gesundheitsspezifische Anforderungen.